Latest Blog Posts
Discover school updates, learning tips, and educational announcements.
Evil Twin Attack: Steal Wi-Fi Password
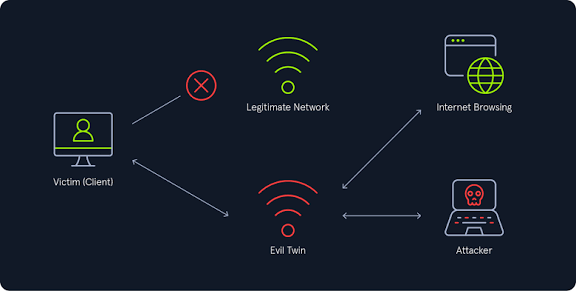
Dictionary attack ဖြင့် Wi-Fi စကားဝှက်ကို ဖော်ထုတ်ရာတွင် သင်အသုံးပြုနေသော wordlist ထဲ၌ စကားဝှက် ပါဝင်နေမှသာ အောင်မြင်နိုင်မည် ဖြစ်သည်။ Brute-force နည်းလမ်းကို အသုံးပြုလျှင်ပင်၊ ရှုပ်ထွေးခက်ခဲသော စကားဝှက်တစ်ခုကို ဖော်ထုတ်ရန် အချိန်အလွန်ကြာမြင့်နိုင်ပါသည်။ ထို့ကြောင့် ပစ်မှတ်ထားခံရသူ၏ Wi-Fi တွင် အသုံးပြုထားသည့် MAC address နှင့် ESSID အတူတူပင်ဖြစ်သော အတုအယောင် Access Point တစ်ခုကို ဖန်တီးပြီး၊ Phishing နည်းလမ်းကို အသုံးပြုကာ စကားဝှက်ကို ရယူခြင်းက ပိုမိုထိရောက်ပါသည်။ဒီ Blog မှာတော့ ကျွန်တော်က Airgeddon ကို အသုံးပြု၍ အတုအယောင် Access Point တစ်ခုကို ဖန်တီးကာ ပစ်မှတ်ထားခံရသူ၏ Wi-Fi စကားဝှက်ကို ရယူသွားမည် ဖြစ်သည်။You can download and install the Airgeddon tool from GitHub.https://github.com/v1s1t0r1sh3r3/airgeddonDisclaimer: This article is intended for educational and ethical purposes only. It should only be used on your own personal Wi-Fi network or on a network where you have obtained explicit permission from the owner to perform security testing. Unauthorized hacking of someone else’s Wi-Fi network is illegal and unethical.အားလုံး အဆင်သင့်ဖြစ်ပြီဆိုတော့ တိုက်ခိုက်မှုကို စတင်ကြစို့။Start AirgeddonAirgeddon directory ထဲသို့ ဝင်ပြီး sudo ./airgeddon.sh command ကို run ပါ။လိုအပ်သော ကိရိယာများ အားလုံးကို ထည့်သွင်းထားခြင်း ရှိ၊ မရှိ စစ်ဆေးပေးပါလိမ့်မည်။တိုက်ခိုက်မှုအတွက် သင်အသုံးပြုလိုသော အင်တာဖေ့စ် (interface) ကို ရွေးချယ်ပါ။ဤကိစ္စတွင်၊ evil twin တိုက်ခိုက်မှုကို လုပ်ဆောင်ရန်အတွက် wlan0 ကို အသုံးပြုထားသည်။ရွေးချယ်ထားသော အင်တာဖေ့စ်ကို monitor mode သို့ သတ်မှတ်ပါ။Interface ကို ရွေးချယ်ပြီးနောက်၊ အဆိုပါ interface ကို monitor mode သို့ ပြောင်းလဲပေးမည့် option 2 ကို ရွေးချယ်ပါ။မီနူးမှ Evil Twin Attack ကို ရွေးချယ်ပါInterface ကို monitor mode သို့ ပြောင်းလဲပြီးနောက်၊ Evil Twin Attack မီနူးဖြစ်သည့် option 7 ကို ရွေးချယ်ပါ။Captive portal တစ်ခုကို အသုံးပြု၍ Evil Twin တိုက်ခိုက်မှုကို လုပ်ဆောင်ခြင်းယခု မီနူးမှ option 9 ကို ရွေးချယ်ပါ။ ၎င်းသည် Captive Portal ပါဝင်သည့် Evil Twin AP တိုက်ခိုက်မှု (Attack) ကို လုပ်ဆောင်ပေးပါလိမ့်မည်။ယခုအခါ အဆိုပါ ပရိုဂရမ်သည် ရရှိနိုင်သော Wi-Fi ကွန်ရက်များအားလုံးကို စကင်ဖတ်ပြီး terminal ထဲတွင် စာရင်းပြုစုဖော်ပြပေးပါလိမ့်မည်။ ထိုစာရင်းထဲမှ မိမိချိတ်ဆက်လိုသော ကွန်ရက်ကို ရွေးချယ်ပါ။Deauth Aireplay တိုက်ခိုက်မှုကို လုပ်ဆောင်မည့် ရွေးချယ်စရာကို ရွေးချယ်ပါ။Capture the handshake fileTerminal window နှစ်ခု အလိုအလျောက် ပွင့်လာပါလိမ့်မည်။ တစ်ခုကို အသုံးပြု၍ အသုံးပြုသူ (user) အား ပစ်မှတ်ကွန်ရက် (target network) မှ ဖြတ်တောက်နိုင်ပြီး၊ နောက်ထပ် terminal တစ်ခုကို အသုံးပြု၍ handshake file ကို ဖမ်းယူနိုင်မည် ဖြစ်သည်။Handshake ဖိုင်ကို ရယူပြီးသည်နှင့် ၎င်းကို Capturing Handshake terminal တွင် ပြသမည်ဖြစ်ပြီး၊ ထို terminal သည် အလိုအလျောက် ပိတ်သွားပါလိမ့်မည်။Choose the language to displayယခုအခါ Evil Twin AP သည် အလုပ်လုပ်နေပြီဖြစ်ပြီး၊ သားကောင် (အသုံးပြုသူ) က ဝင်ရောက်ခွင့်စာမျက်နှာ (login page) တွင် စကားဝှက်ထည့်သွင်းလာမည့်အချိန်ကို စောင့်ဆိုင်းနေသည်။ ထို့အပြင် ၎င်းသည် သားကောင်၏ စက်ပစ္စည်းကို လက်ရှိချိတ်ဆက်မှုမှ အတင်းအကျပ် ဖြတ်တောက်လိုက်ခြင်း (de-authentication) ပြုလုပ်ပြီး၊ Evil Twin AP သို့ ချိတ်ဆက်လာစေရန် ဖန်တီးလိုက်သည်။ထိခိုက်ခံရသူက Evil Twin AP သို့ ချိတ်ဆက်ပြီး စကားဝှက်ကို ရိုက်ထည့်လိုက်သည့်အခါ၊ ထိုစကားဝှက်ကို ဖမ်းယူရရှိပြီး terminal တွင် ပြသပေးသလို ဖိုင်တစ်ခုထဲသို့လည်း သိမ်းဆည်းပေးသည်။ထိခိုက်ခံရသူက Evil Twin AP (အတုအယောင် ဝိုင်ဖိုင်လွှင့်စက်) သို့ ချိတ်ဆက်လိုက်သည့်အခါ၊ ၎င်း၏ စက်ပစ္စည်းပေါ်တွင် ဤကဲ့သို့ ပေါ်လာမည် ဖြစ်သည်။ယခုအခါ သားကောင်ဖြစ်သူက မှန်ကန်သော စကားဝှက်ကို ထည့်သွင်းလိုက်သည့်အခါ ထိုစကားဝှက်ကို ဖိုင်တစ်ခုထဲတွင် သိမ်းဆည်းထားမည်ဖြစ်ပြီး၊ အကယ်၍ မှားယွင်းသော စကားဝှက်ကို ထည့်သွင်းမိပါက စကားဝှက် မှားယွင်းနေကြောင်း ဖော်ပြသည့် အမှားပြစာမျက်နှာ (error page) ပေါ်လာကာ မှန်ကန်သော စကားဝှက်ကို ထပ်မံထည့်သွင်းရန် တောင်းဆိုလိမ့်မည်ဖြစ်သည်။ဤတိုက်ခိုက်မှု အောင်မြင်ရန်အတွက် ပစ်မှတ်ထားခံရသူသည် ဆိုက်ဘာလုံခြုံရေးဆိုင်ရာ ဗဟုသုတ မရှိခြင်း သို့မဟုတ် သတိပြုမိမှု အားနည်းခြင်းမျိုး ရှိနေရန် လိုအပ်ပါသည်။ ထို့အပြင်၊ မိမိယုံကြည်စိတ်ချရသော ကွန်ရက် (network) အမည်နှင့် တူညီနေသော်လည်း လုံခြုံရေး ကုဒ်ဝှက်စနစ် (encryption) ကွာခြားနေကြောင်း သတိပေးချက်များ ရှိနေသည့်တိုင်၊ အဆိုပါ မသိရှိရသော ကွန်ရက်သို့ သုံးစွဲသူက မိမိသဘောဆန္ဒအလျောက် ချိတ်ဆက်မိရန် လိုအပ်ပါသည်။ ထို့အပြင် ၎င်းတို့သည် မိမိတို့၏ ကွန်ရက်စကားဝှက် (password) ကို သံသယဖြစ်ဖွယ်ကောင်းသော အယောင်ဆောင် ဝဘ်စာမျက်နှာ (phishing page) တစ်ခုပေါ်တွင် ရိုက်ထည့်မိရန်လည်း လိုအပ်ပါသည်။ ဤကဲ့သို့သော အယောင်ဆောင် စာမျက်နှာများကို ဘာသာစကား အသုံးပြုပုံ မညီညွတ်ခြင်း၊ Router အမှတ်တံဆိပ် အမှားအယွင်းများ သို့မဟုတ် စာလုံးပေါင်း အမှားများမှတစ်ဆင့် ခွဲခြားသိရှိနိုင်ပါသည်။ Router စီမံခန့်ခွဲမှု စာမျက်နှာ (admin page) များ၏ ပုံစံအသွင်အပြင်ကို ကောင်းစွာ မရင်းနှီးထားခြင်းကြောင့် အသုံးပြုသူအချို့အနေဖြင့် ဤအချက်အလက်များကို သတိမပြုမိဘဲ ရှိသွားနိုင်ကြောင်းလည်း သတိပြုသင့်ပါသည်။Thank you for reading and hope you find this article informative.Author: 金龙 - ᴊīɴʟóɴɢ
How to start with Capture The Flag (CTF)
CTFs ဒါမှမဟုတ် Capture The Flag ပြိုင်ပွဲတွေက ကျွန်တော်တို့အတွက် Hacking ကိုစတင်လေ့လာဖို့ထဲက အကောင်းဆုံးနည်းလမ်းတစ်ခုလည်းဖြစ်ပါတယ်။ Ctf ရဲ့ အဓိပ္ပာယ်ကတော့ ကျွန်တော်တို့ System တစ်ခုထဲကို ဝင်ရောက်ခဲ့ကြောင်း (or) ဝင်ရောက်နိုင်ကြောင်းသက်သေပြတဲ့နည်းတစ်ခုပဲဖြစ်ပါတယ်။Why do CTFs?Ctfs ကတော့ကျွန်တော်တို့အတွက် binary exploitation၊ web exploitation သို့မဟုတ် reverse engineering လိုမျိုးစတဲ့ specific security တွေကိုလေ့လာဖို့အကောင်းဆုံးဖြစ်ပါတယ်။Ctfs ကိုတော့ခုနောက်ပိုင်းမှာ ကျောင်းသားတွေဝင်ရောက် လေ့လာနိုင်တဲ့ ctf ပြိုင်ပွဲတွေအပြင် Open Level Ctf ပြိုင်ပွဲတွေလည်းအများကြီးပေါ်ပေါက်လာတာ လူတိုင်းသတိထားမိကြမှာပါ။ Ctf ကဘာတွေလုပ်ပေးနိုင်လည်းဆိုရင် ကျွန်တော်တို့ အသင်းအဖွဲ့နဲ့ စုပေါင်းလုပ်နိုင်တဲ့ စွမ်းရည်မျိုးအပြင် တွေးခေါ်နိုင်မှုစွမ်းရည်တွေပါပေးပါတယ်။Finally, CTFs train your hacker persistence. Ctf မှာအတွေ့အကြုံရလာတာနဲ့ မိတ်ဆွေတို့ကို Real World ရဲ့အခက်အခဲပြသနာတွေကို စိတ်ရှည်နိုင်ပြီး အကောင်းမြင်တတ်အောင်လေ့ကျင့်ပေးသွားတာဖြစ်လို့ Ctf ဆိုတာကို လူငယ်တိုင် လုပ်သင့်ပါတယ်။ ဘယ်ကစရမှန်းမသိတဲ့သူများကျွန်တော့်ကိုဆက်သွယ်ပြီးမေးမြန်းလို့ရပါတယ်။ မြန်မာလို့အရေးအသားမို့လိုအပ်တာများရှိခဲ့ရင် နည်းလည်ပေးဖို့ တောင်းပန်ချင်ပါတယ်။Types of CTF:ဒီမှာတော့ Ctf ရဲ့အဓိကအမျိုးအစားနှစ်မျိုးရှိပါတယ်။ ဒါကတော့လူတိုင်း ဆရာတိုင်းလည်း ပြောနေကျဖြစ်ပြီး လူတော်တော်များများလည်း ဒါမျိုးကို post တင်ပြီး sharing လုပ်တတ်ကြပါတယ်။Jeopardy-styleAttack-Defense-styleJeopardy-style Ctf ကတော့ သတ်မှတ်ထားတဲ့အမှတ်အရေအတွက်နဲ့ flag တွေကိုရှာဖွေရမှာဖြစ်လို့ Hacking Challenge မှာမရှိမဖြစ်လိုအပ်တဲ့ type ပဲဖြစ်ပါတယ်။ ဒီ Jeopardy style မှာတော့ အားနည်းချက်တစ်ခုကိုအသုံးချခြင်း (သို့) Flag ခိုးယူခြင်း နဲ့ Programming စိန်ခေါ်မှုတွေကိုရင်ဆိုင်ရမှာဖြစ်ပါတယ်။ Flag အများဆုံးရရှိအောင်နဲ့ ကန့်သတ်ထားတဲ့ အချိန်အတွင်း အမှတ်အများဆုံးရရှိအောင်လို့ group လိုက်တစ်ဖွဲ့စီက ယှဉ်ပြိုင်ရမှာဖြစ်ပါတယ်။Jeopardy-style Ctf မှာတော့ တစ်ခါတစ်လေမှာတော့ခက်ခဲတဲ့အပိုင်းတွေပါပေမဲ့ ခုမှစတင်လေ့လာမဲ့သူများအတွက်လည်း ပါဝင်ဝင်ရောက်လေ့လာနိုင်လောက်တဲ့ အနေအထားရှိပါတယ်။ Ctf မှာတော့ကျွန်တော်တို့ ရွေးချယ်နိုင်တဲ့ မေဂျာတွေရှိပါတယ်။cryptography, reversing, binary, web, programming, forensics, networking challenges ဆိုပြီး type တွေအများကြီးနဲ့မေးတာမို့ ကိုယ်ကျွမ်းကျင်တဲ့ အပိုင်းတစ်ခုစီလေ့လာပြီး တစ်ဆင့်စီတက်သွားတာကောင်းပါတယ်။နေက်တစ်ခု Attack-Defense-style Ctfs ဆိုတာကတော့ Advance version of ctf လို့သတ်မှတ်လို့ရပါတယ်။ဒီပြိုင်ပွဲမျိုးကတော့ ကျွန်တော်သိသလောက် ပြိုင်ပွဲဝင်အချင်းချင်း ကိုယ်ပိုင် server များကိုကာကွယ်ကြပြီး ပြိုင်ဘက်အသင်က ကိုယ့်အသင့်ရဲ့ server ကိုတိုက်ခိုက်ကြတဲ့နည်းပဲဖြစ်ပါတယ်။ ဒီပြိုင်ပွဲကို ယှဉ်ပြိုင်ဖို့ကတော့ ကျွမ်းကျင်မှုတွေအများကြီးလိုအပ်တာဖြစ်ပြီး ကိုယ့်အသင်းကလည်း အားလုံးနီးပါကိုသိထားပြီး အမြဲ active ဖြစ်နေဖို့လိုပါလိမ့်မယ်။ဥပမာ — နှစ်စဉ်ကျင်းပနေတဲ့ DEFCON CTF Finals ပြိုင်ပွဲက Attack-Defense-style Ctf ဖြစ်ပါတယ်။CTF skillsCTF လောကထဲဝင်ရောက်နိုင်ဖို့အတွက် ကျွန်တော်တို့ လုပ်ဆောင်ရမဲ့ အရမ်းအရေးပါတဲ့အချက်နှစ်ချက်ရှိပါတယ်။ အဲ့တာကတော့ team ဖွဲ့ဖို့ သူငယ်ချင်းကောင်းကောင်းရှာဖို့နဲ့ အမြဲလေ့လာနေဖို့ပါပဲ။ဒီလောက်ပဲအချိန်ရတာမို့ အားခဲ့ရင်ဆက်ပြီးရေးပေးပါ့မယ်။Author: 金龙 - ᴊīɴʟóɴɢ
How to Use AppImage in Linux [Complete Guide]
What is AppImage? How to run it? How does it work? Here’s the complete guide about using AppImage in Linux.Ubuntu သို့မဟုတ် အခြားသော distribution တစ်ခုခုတွင် Software ကို ထည့်သွင်းနိုင်သည့် နည်းလမ်းများ ရှိပါသည်။ .deb သို့မဟုတ် .rpm ဖိုင်များကို ဒေါင်းလုဒ်လုပ်ပြီး ၎င်းတို့အပေါ် double-click လုပ်ခြင်းဖြင့် ဆော့ဖ်ဝဲကို ထည့်သွင်းခြင်းသည် အဆင်ပြေအလွယ်ကူဆုံး နည်းလမ်းများထဲမှ တစ်ခု ဖြစ်သည်။မကြာသေးမီက အပလီကေးရှင်းအချို့ကို ဒေါင်းလုဒ်လုပ်သည့်အခါ ၎င်းတို့တွင် .appimage ဟူသော extension ပါလာသည်ကို သင် သတိပြုမိကောင်း ပြုမိပါလိမ့်မည်။ ထို .appimage ဖိုင်များဆိုသည်မှာ အဘယ်အရာများ ဖြစ်ကြသနည်းဟု သင် တွေးမိကောင်း တွေးမိနိုင်ပါသည်။ဒီသင်ခန်းစာမှာတော့ AppImage ဆိုတာ ဘာလဲ၊ Linux မှာ အက်ပ်လီကေးရှင်းတွေကို ထည့်သွင်းဖို့ (install လုပ်ဖို့) AppImage ကို ဘယ်လိုအသုံးပြုရမလဲဆိုတာကို ပြသပေးသွားမှာ ဖြစ်ပါတယ်။ ဒါ့အပြင် AppImage ကို အသုံးပြုတဲ့အခါ သတိပြုသင့်တဲ့ အချက်အချို့ကိုလည်း ပြောပြပေးသွားပါမယ်။What is AppImage?AppImage ဆိုသည်မှာ Linux တွင် အပလီကေးရှင်းများကို ကလစ်တစ်ချက်နှိပ်ရုံဖြင့် လည်ပတ်အသုံးပြုနိုင်စေသည့်၊ အတော်လေးအသစ်ဖြစ်သော packaging format တစ်ခု ဖြစ်သည်။ သမားရိုးကျ DEB/RPM ပက်ကေ့ချ်များနှင့် မတူဘဲ AppImage များကို မည်သည့် Linux distribution တွင်မဆို အသုံးပြုနိုင်ပြီး၊ ဤအချက်ကပင် ၎င်းတို့ကို Linux အသုံးပြုသူများအတွက် အလွန်ဆွဲဆောင်မှုရှိစေပါသည်။ကျွန်ုပ်တို့သည် နှစ်ပေါင်းများစွာကြာအောင် Debian/Ubuntu အခြေပြု Linux distributions အတွက် DEB ပက်ကေ့ဂျ်များကိုလည်းကောင်း၊ Fedora/SUSE အခြေပြု Linux ဖြန့်ချိမှုများအတွက် RPM ပက်ကေ့ဂျ်များကိုလည်းကောင်း ပံ့ပိုးပေးလျက်ရှိပါသည်။ဤဆော့ဖ်ဝဲလ် packages သည် သက်ဆိုင်ရာ distributions များကို အသုံးပြုသူများအတွက် ဆော့ဖ်ဝဲလ်ထည့်သွင်းရာတွင် အဆင်ပြေစေသော်လည်း၊ ဆော့ဖ်ဝဲလ်ရေးသားသူများ (developers) အတွက်မူ အဆင်ပြေဆုံးနည်းလမ်း မဟုတ်ပါ။ အဘယ်ကြောင့်ဆိုသော် ဆော့ဖ်ဝဲလ်ရေးသားသူများသည် distributions အမျိုးမျိုးအတွက် သီးခြားဆော့ဖ်ဝဲလ် packages များစွာကို ဖန်တီးပေးရသောကြောင့် ဖြစ်သည်။ ဤနေရာတွင် AppImage က အဖြေတစ်ခုအဖြစ် ပေါ်ထွက်လာပါသည်။AppImage ဆိုသည်မှာ universal (မည်သည့်နေရာတွင်မဆို အသုံးပြုနိုင်သော) ဆော့ဖ်ဝဲလ် ပက်ကေ့ချ် ဖော်မတ်တစ်ခု ဖြစ်သည်။ ဆော့ဖ်ဝဲလ်ကို AppImage ပုံစံဖြင့် ထုပ်ပိုးလိုက်ခြင်းအားဖြင့်၊ ဆော့ဖ်ဝဲလ်ရေးသားသူ (developer) သည် အရာအားလုံးအတွက် အကျုံးဝင်မည့် ဖိုင်တစ်ခုတည်းကိုသာ ပံ့ပိုးပေးလိုက်ခြင်း ဖြစ်သည်။ အသုံးပြုသူများ (ဆိုလိုသည်မှာ သင်ကိုယ်တိုင်) အနေဖြင့် ၎င်းကို ခေတ်ပေါ် Linux ဖြန့်ချိမှု (Linux distributions) အများစုတွင် (အားလုံးနီးပါးတွင်) အသုံးပြုနိုင်မည် ဖြစ်သည်။AppImage featuresDistribution agnostic: Can run on various different Linux distributionsNo need of installing and compiling software: Just click and playNo need for root permission: System files are not touchedPortability: Can be run anywhere including live disksApps are in read-only modeSoftware is removed just by deleting the AppImage fileApplications packaged in AppImage are not sandboxed by default.How to use AppImage in LinuxUsing AppImage is pretty simple. It is done in these three simple steps:Download AppImage fileMake it executableRun itစိတ်မပူပါနဲ့၊ AppImage ကို ဘယ်လိုအသုံးပြုရမလဲဆိုတာ အသေးစိတ် ပြသပေးပါမယ်။ ဒီ AppImage သင်ခန်းစာမှာ ကျွန်တော်က Ubuntu 22.04 ကို အသုံးပြုထားပေမဲ့ တခြား Linux ဗားရှင်းတွေ (distributions) မှာလည်း ဒီအဆင့်အတိုင်းပဲ အသုံးပြုနိုင်ပါတယ်။ ဘာကြောင့်လဲဆိုတော့ AppImage ရဲ့ အဓိကရည်ရွယ်ချက်က Linux ဗားရှင်းအမျိုးမျိုးအပေါ် မှီခိုနေစရာမလိုဘဲ သီးခြားလွတ်လပ်စွာ အလုပ်လုပ်နိုင်ဖို့ ဖြစ်လို့ပါပဲ။Step 1: Download the .appimage packageAppImage ဖော်မတ်ဖြင့် ရရှိနိုင်သော ဆော့ဖ်ဝဲများစွာ ရှိပါသည်။ ဥပမာအားဖြင့် Krita၊ Kdenlive နှင့် OpenShot တို့ကို ဖော်ပြနိုင်ပါသည်။ AppImage ဖော်မတ်ဖြင့် ရရှိနိုင်သည့် အက်ပ်လီကေးရှင်းများ၏ စာရင်းအပြည့်အစုံကို ဤနေရာတွင် ကြည့်ရှုနိုင်ပါသည်။I will be using the OpenShot video editor in this tutorial. You can download it from its website.Step 2: Make it executableပုံမှန်အားဖြင့် ဒေါင်းလုဒ်လုပ်ထားသော AppImage ဖိုင်တွင် လုပ်ဆောင်နိုင်ခွင့် (execution permission) ပါဝင်မည် မဟုတ်ပါ။ ထို့ကြောင့် ၎င်းဖိုင်ကို အသုံးပြုနိုင်စေရန်အတွက် ခွင့်ပြုချက် (permission) ကို ပြောင်းလဲပေးရန် လိုအပ်ပါလိမ့်မည်။ ဤသို့ပြုလုပ်ရန်အတွက် root အသုံးပြုသူ အခွင့်အရေး (root privilege) ရယူထားရန် မလိုအပ်ပါ။အကယ်၍ သင်သည် ဂရပ်ဖစ်အသုံးပြုသည့် ပုံစံ (graphical way) ကို ပိုနှစ်သက်ပါက၊ ဒေါင်းလုဒ်လုပ်ထားသော .appimage ဖိုင်ပေါ်တွင် ညာဘက်ကလစ် (right-click) နှိပ်ပြီး Properties ကို ရွေးချယ်လိုက်ပါ။နောက်မျက်နှာပြင်တွင် Permissions တက်ဘ် (tab) သို့ သွားပြီး “Allow executing file as program” ဟု ရေးသားထားသည့် အကွက်ကို အမှန်ခြစ်ပေးပါ။တနည်းအားဖြင့်၊ သင်သည် command line ကို ပိုနှစ်သက်ပါက အောက်ပါ command ကို အသုံးပြု၍ AppImage ဖိုင်တစ်ခုကို run နိုင်သောဖိုင် (executable file) အဖြစ် ပြောင်းလဲနိုင်ပါသည် -chmod u+x <AppImage File>Step 3: Run the AppImage fileAppImage ဖိုင်ကို အသုံးပြုနိုင်သည့်အခြေအနေ (executable) ဖြစ်အောင် ပြုလုပ်ပြီးသည်နှင့် ၎င်းကို နှစ်ချက်နှိပ်၍ ဖွင့်လိုက်ရုံပါပဲ။ သင့်စနစ်ထဲတွင် ဆော့ဖ်ဝဲကို တပ်ဆင်ထားသကဲ့သို့ပင် အလုပ်လုပ်နေသည်ကို တွေ့မြင်ရပါလိမ့်မည်။ ကောင်းတယ် မဟုတ်လား။How to uninstall AppImage softwareဆော့ဖ်ဝဲကို ထည့်သွင်းခြင်း (install လုပ်ခြင်း) မရှိသည့်အတွက် ၎င်းကို ဖယ်ရှားခြင်း (uninstall လုပ်ခြင်း) လည်း လိုအပ်မည် မဟုတ်ပါ။ နည်းလမ်း ၁ အရ အသုံးပြုထားသော AppImage များအတွက်ဆိုလျှင် သက်ဆိုင်ရာ AppImage ဖိုင်ကို ဖျက်လိုက်ရုံဖြင့် သင့်စနစ်ထဲမှ ဆော့ဖ်ဝဲ ပျက်ပြယ်သွားမည် ဖြစ်သည်။For Ubuntu, there is a stable PPA available to install the AppImage Launcher.sudo add-apt-repository ppa:appimagelauncher-team/stablesudo apt updatesudo apt install appimagelauncherထည့်သွင်းပြီးသည်နှင့် သင်ဒေါင်းလုဒ်လုပ်ထားသော မည်သည့် AppImage ဖိုင်ကိုမဆို နှစ်ချက်နှိပ်၍ ဖွင့်နိုင်ပါသည်။ ထိုအခါ AppImage Launcher မျက်နှာပြင် ပေါ်လာမည်ဖြစ်ပြီး၊ အဆိုပါ AppImage ဖိုင်ကို စနစ်မီနူး (system menu) ထဲသို့ ထည့်သွင်းပေါင်းစပ် (integrate) ခွင့်ပြုရန် သင့်အား မေးမြန်းပါလိမ့်မည်။'Customize' ခလုတ်ကို နှိပ်ခြင်းအားဖြင့် AppImage ဖိုင်များကို သိမ်းဆည်းမည့် နေရာကို သင်နှစ်သက်သလို ပြောင်းလဲသတ်မှတ်နိုင်ပါသည်။ ထို့အပြင် အထက်ပါ ပုံများတွင် ပြထားသည့်အတိုင်း အမှန်ခြစ်အကွက် (checkbox) ကို ပိတ်ထားလိုက်ပါက၊ AppImage ဖိုင်အသစ်ကို သင်သတ်မှတ်ထားသော နေရာသို့ အလိုအလျောက် ရွှေ့ပေးသွားမည် ဖြစ်သည်။ 'OK' ခလုတ်ကို နှိပ်လိုက်သည့်အခါ၊ အဆိုပါဖိုင်ကို တစ်ကြိမ်သာ ဖွင့်သုံးမည်လား သို့မဟုတ် စနစ်ထဲသို့ ထည့်သွင်းပေါင်းစပ်ပြီးမှ ဖွင့်သုံးမည်လားဟု မေးမြန်းလာပါလိမ့်မည်။အကယ်၍ သင်က 'run once' (တစ်ကြိမ်သာ ဖွင့်သုံးမည်) ကို ရွေးချယ်ပါက အက်ပ်ပလီကေးရှင်းသည် ပွင့်လာမည်ဖြစ်သော်လည်း စနစ်ထဲသို့ ထည့်သွင်းပေါင်းစပ်ပေးမည် မဟုတ်ပါ။ ထို့ကြောင့် အပြည့်အဝ အကျိုးခံစားခွင့်ရရှိစေရန် 'integrate and run' (ထည့်သွင်းပေါင်းစပ်ပြီး ဖွင့်သုံးမည်) ကို ရွေးချယ်ပါ။ ဤသို့ပြုလုပ်ခြင်းဖြင့် AppImage ဖိုင်သည် သင်သတ်မှတ်ထားသော နေရာသို့ ရောက်ရှိသွားမည်ဖြစ်ပြီး၊ အဆိုပါ အက်ပ်ကို စနစ်မီနူး (system menu) မှတစ်ဆင့် ဝင်ရောက်အသုံးပြုနိုင်သလို၊ သင့် taskbar သို့မဟုတ် dock ပေါ်တွင်လည်း ပင် (pin) ပြုလုပ်ထားနိုင်မည် ဖြစ်သည်။ဤနေရာတွင် အဆင်ပြေသည့် အချက်တစ်ခုမှာ ဖိုင်ကို အသုံးပြုနိုင်ရန်အတွက် သီးခြား 'executable' (အလုပ်လုပ်နိုင်သော ဖိုင်) အဖြစ် ပြောင်းလဲသတ်မှတ်ပေးရန် မလိုအပ်ခြင်းပင် ဖြစ်သည်။ အရာအားလုံးကို AppImage Launcher က ကိုယ်တိုင် လုပ်ဆောင်ပေးသွားမည် ဖြစ်သည်။ဖတ်ရှုပေးခြင်းအတွက်ကျေးဇူးတင်ပါသည်။ နောက်ထပ် post တွေမှာလဲ ဗဟုသုတရစရာများကိုတင်ပေးသွားမှဖြစ်ပါသည်။Author : 金龙 - ᴊīɴʟóɴɢ